Domain polyzythämie.de kaufen?
Wir ziehen mit dem Projekt
polyzythämie.de um.
Sind Sie am Kauf der Domain
polyzythämie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain polyzythämie.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **


Ähnliche Suchbegriffe für Intrusion Detection System IDS
Top-Angebote
Produkte zum Begriff Intrusion Detection System IDS:
-
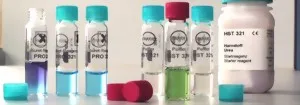
Diaglobal Erythrozyten & Hämatokrit Kontrolllösung – 5 × 1 ml ERY/HCT QS.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle th { border: 1px solid #ddd; padding: 8px; text-align: left; background: #f2f2f2; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 15px; border-radius: 5px; border-left: 5px solid rgb(46, 125, 50); } .cls-anwendung-box { background: #f0f7f0; padding: 15px 20px; border-radius: 5px; border: 1px solid #c8e6c9; } .cls-tabelle-wrapper { overflow-x: auto; } Diaglobal ERY QS – Kontrolllösung für Erythrozyten & Hämatokrit, 5 × 1 ml Wer in der Praxis Erythrozyten- und Hämatokritwerte patientennah misst, muss regelmäßig die Richtigkeit seines Messsystems prüfen — das fordert die Richtlinie der Bundesärztekammer (RiliBÄK) . Die Diaglobal ERY QS Kontrolllösung macht genau das einfach: Fünf gebrauchsfertige Röhrchen mit Hämolysat im Normalbereich, je 1 ml, sofort einsetzbar ohne Zusatzreagenzien. Sie deckt beide Parameter ab — Erythrozyten (ERY 142) und Hämatokrit (HCT 142) — in einem einzigen Kontrollvorgang. Für Hausarztpraxen, Dialysezentren, pädiatrische Praxen, Sportmedizin und Labore , die valide und dokumentierbare Messwerte im Praxisalltag benötigen. Die Anwendung ist identisch mit der Patientenmessung: 10 µl Kontrolllösung in eine frische Küvette pipettieren, ins Photometer einlegen, Messwert mit dem Sollbereich im Beipackzettel vergleichen. Liegt der Wert im Bereich, ist das Messsystem korrekt kalibriert. Bei Abweichungen lassen sich gezielt Küvettencharge, Pipettiervolumen oder Photometer überprüfen. Ein geöffnetes Röhrchen bleibt bei 2–8 °C bis zu vier Wochen stabil. Die Sollwerte sind spezifisch auf Diaglobal-Photometer abgestimmt; bei Geräten anderer Hersteller ist eine geräteindividuelle Validierung erforderlich. Das Sicherheitsdatenblatt steht auf der Produktseite unter Downloads bereit. Wichtige Merkmale Zwei Parameter, eine Lösung: Kontrolliert sowohl Erythrozyten (ERY 142) als auch Hämatokrit (HCT 142) in einem Kontrollvorgang — kein separates Kontrollmaterial nötig. Spart Lagerplatz und vereinfacht die Qualitätssicherung. Sofort einsatzbereit: Fünf gebrauchsfertige Röhrchen à 1 ml — keine Zusatzreagenzien, keine Vorbereitung. Direkt pipettieren, messen, dokumentieren. RiliBÄK-konform: Erfüllt die Anforderung der Bundesärztekammer zur wöchentlichen Richtigkeitskontrolle in der patientennahen Diagnostik. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. Geringer Verbrauch: Nur 10 µl pro Kontrollmessung — identisch mit dem Probenvolumen bei Patientenmessungen. Fünf Röhrchen reichen für viele Kontrollzyklen. Geöffnet stabil: Bis zu vier Wochen nach Öffnung bei 2–8 °C verwendbar. Praktisch für die wöchentliche Kontrolle ohne Materialverschwendung. Klare Sollwerte: Normalbereich mit dokumentierten Referenzwerten im Beipackzettel. Einfacher Soll-Ist-Vergleich für die Protokolldokumentation. CE-IVD zertifiziert: Zugelassen für den professionellen Einsatz in der In-vitro-Diagnostik. Anwendung & Durchführung Vorbereitung: Röhrchen vor Gebrauch sanft schwenken — nicht schütteln. Schütteln kann Schaumbildung verursachen und den Messwert verfälschen. Probenauftrag: Exakt 10 µl Kontrolllösung in eine frische Küvette (ERY 142 oder HCT 142) pipettieren — identisch mit dem Patienten-Volumen. Messung: Küvette in das auf die entsprechende Methode programmierte Photometer einsetzen und wie eine Patientenprobe messen. Auswertung: Messwert mit dem Sollbereich im Beipackzettel vergleichen. Bei Abweichungen Gerät, Pipettiervolumen und Küvettencharge prüfen. Dokumentation: Messwert und Datum im Qualitätskontroll-Protokoll eintragen. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. ⚠️ Bitte beachten: Kontrolle bei jeder neuen Küvettencharge, nach Gerätewartung und mindestens wöchentlich gemäß RiliBÄK durchführen. Die Sollwerte sind auf Diaglobal-Photometer abgestimmt — bei Geräten ande44,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es in Bezug auf die Sicherheit von Computernetzwerken?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Angriffe zu identifizieren. IDS bietet einen proaktiven Ansatz zur Erkennung von Sicherheitsverletzungen und ermöglicht eine schnellere Reaktion auf Bedrohungen, um die Integrität des Netzwerks zu schützen. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Welches System verwendet IDs?
IDs (Identifikationsnummern) werden in vielen verschiedenen Systemen verwendet, um Objekte oder Entitäten eindeutig zu identifizieren. Beispiele dafür sind das Personalausweisnummer-System, das in vielen Ländern verwendet wird, das ISBN-System für Bücher oder das IMEI-System für Mobiltelefone. IDs sind wichtig, um Informationen zu verfolgen, zu organisieren und zu verknüpfen. **
Wie kann man ein effektives Intrusion Detection System in einem Unternehmensnetzwerk implementieren, um die Sicherheit vor unerlaubten Zugriffen zu gewährleisten?
1. Implementierung eines Netzwerk-Monitoring-Tools zur Überwachung des Datenverkehrs. 2. Einrichtung von Alarmen für verdächtige Aktivitäten und ungewöhnliche Muster. 3. Regelmäßige Aktualisierung und Anpassung des IDS, um neue Bedrohungen zu erkennen. **
Wie können Unternehmen effektiv ihre Netzwerke vor unerlaubten Zugriffen schützen und welchen Beitrag kann ein Intrusion Detection System dazu leisten?
Unternehmen können ihre Netzwerke effektiv vor unerlaubten Zugriffen schützen, indem sie Firewalls, Verschlüsselungstechnologien und regelmäßige Sicherheitsupdates implementieren. Ein Intrusion Detection System kann dazu beitragen, verdächtige Aktivitäten im Netzwerk zu erkennen, Alarme auszulösen und potenzielle Sicherheitsvorfälle frühzeitig zu identifizieren, um schnelle Gegenmaßnahmen ergreifen zu können. Durch die Kombination von präventiven Maßnahmen und proaktiven Sicherheitslösungen wie einem Intrusion Detection System können Unternehmen ihre Netzwerke effektiv schützen und die Sicherheit ihrer Daten gewährleisten. **
Top-Angebote
Produkte zum Begriff Intrusion Detection System IDS:
-
Diaglobal Erythrozyten & Hämatokrit Kontrolllösung – 5 × 1 ml ERY/HCT QS.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle th { border: 1px solid #ddd; padding: 8px; text-align: left; background: #f2f2f2; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 15px; border-radius: 5px; border-left: 5px solid rgb(46, 125, 50); } .cls-anwendung-box { background: #f0f7f0; padding: 15px 20px; border-radius: 5px; border: 1px solid #c8e6c9; } .cls-tabelle-wrapper { overflow-x: auto; } Diaglobal ERY QS – Kontrolllösung für Erythrozyten & Hämatokrit, 5 × 1 ml Wer in der Praxis Erythrozyten- und Hämatokritwerte patientennah misst, muss regelmäßig die Richtigkeit seines Messsystems prüfen — das fordert die Richtlinie der Bundesärztekammer (RiliBÄK) . Die Diaglobal ERY QS Kontrolllösung macht genau das einfach: Fünf gebrauchsfertige Röhrchen mit Hämolysat im Normalbereich, je 1 ml, sofort einsetzbar ohne Zusatzreagenzien. Sie deckt beide Parameter ab — Erythrozyten (ERY 142) und Hämatokrit (HCT 142) — in einem einzigen Kontrollvorgang. Für Hausarztpraxen, Dialysezentren, pädiatrische Praxen, Sportmedizin und Labore , die valide und dokumentierbare Messwerte im Praxisalltag benötigen. Die Anwendung ist identisch mit der Patientenmessung: 10 µl Kontrolllösung in eine frische Küvette pipettieren, ins Photometer einlegen, Messwert mit dem Sollbereich im Beipackzettel vergleichen. Liegt der Wert im Bereich, ist das Messsystem korrekt kalibriert. Bei Abweichungen lassen sich gezielt Küvettencharge, Pipettiervolumen oder Photometer überprüfen. Ein geöffnetes Röhrchen bleibt bei 2–8 °C bis zu vier Wochen stabil. Die Sollwerte sind spezifisch auf Diaglobal-Photometer abgestimmt; bei Geräten anderer Hersteller ist eine geräteindividuelle Validierung erforderlich. Das Sicherheitsdatenblatt steht auf der Produktseite unter Downloads bereit. Wichtige Merkmale Zwei Parameter, eine Lösung: Kontrolliert sowohl Erythrozyten (ERY 142) als auch Hämatokrit (HCT 142) in einem Kontrollvorgang — kein separates Kontrollmaterial nötig. Spart Lagerplatz und vereinfacht die Qualitätssicherung. Sofort einsatzbereit: Fünf gebrauchsfertige Röhrchen à 1 ml — keine Zusatzreagenzien, keine Vorbereitung. Direkt pipettieren, messen, dokumentieren. RiliBÄK-konform: Erfüllt die Anforderung der Bundesärztekammer zur wöchentlichen Richtigkeitskontrolle in der patientennahen Diagnostik. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. Geringer Verbrauch: Nur 10 µl pro Kontrollmessung — identisch mit dem Probenvolumen bei Patientenmessungen. Fünf Röhrchen reichen für viele Kontrollzyklen. Geöffnet stabil: Bis zu vier Wochen nach Öffnung bei 2–8 °C verwendbar. Praktisch für die wöchentliche Kontrolle ohne Materialverschwendung. Klare Sollwerte: Normalbereich mit dokumentierten Referenzwerten im Beipackzettel. Einfacher Soll-Ist-Vergleich für die Protokolldokumentation. CE-IVD zertifiziert: Zugelassen für den professionellen Einsatz in der In-vitro-Diagnostik. Anwendung & Durchführung Vorbereitung: Röhrchen vor Gebrauch sanft schwenken — nicht schütteln. Schütteln kann Schaumbildung verursachen und den Messwert verfälschen. Probenauftrag: Exakt 10 µl Kontrolllösung in eine frische Küvette (ERY 142 oder HCT 142) pipettieren — identisch mit dem Patienten-Volumen. Messung: Küvette in das auf die entsprechende Methode programmierte Photometer einsetzen und wie eine Patientenprobe messen. Auswertung: Messwert mit dem Sollbereich im Beipackzettel vergleichen. Bei Abweichungen Gerät, Pipettiervolumen und Küvettencharge prüfen. Dokumentation: Messwert und Datum im Qualitätskontroll-Protokoll eintragen. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. ⚠️ Bitte beachten: Kontrolle bei jeder neuen Küvettencharge, nach Gerätewartung und mindestens wöchentlich gemäß RiliBÄK durchführen. Die Sollwerte sind auf Diaglobal-Photometer abgestimmt — bei Geräten ande44,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es in Bezug auf die Sicherheit von Computernetzwerken?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Angriffe zu identifizieren. IDS bietet einen proaktiven Ansatz zur Erkennung von Sicherheitsverletzungen und ermöglicht eine schnellere Reaktion auf Bedrohungen, um die Integrität des Netzwerks zu schützen. **
Ähnliche Suchbegriffe für Intrusion Detection System IDS
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Welches System verwendet IDs?
IDs (Identifikationsnummern) werden in vielen verschiedenen Systemen verwendet, um Objekte oder Entitäten eindeutig zu identifizieren. Beispiele dafür sind das Personalausweisnummer-System, das in vielen Ländern verwendet wird, das ISBN-System für Bücher oder das IMEI-System für Mobiltelefone. IDs sind wichtig, um Informationen zu verfolgen, zu organisieren und zu verknüpfen. **
-
Wie kann man ein effektives Intrusion Detection System in einem Unternehmensnetzwerk implementieren, um die Sicherheit vor unerlaubten Zugriffen zu gewährleisten?
1. Implementierung eines Netzwerk-Monitoring-Tools zur Überwachung des Datenverkehrs. 2. Einrichtung von Alarmen für verdächtige Aktivitäten und ungewöhnliche Muster. 3. Regelmäßige Aktualisierung und Anpassung des IDS, um neue Bedrohungen zu erkennen. **
-
Wie können Unternehmen effektiv ihre Netzwerke vor unerlaubten Zugriffen schützen und welchen Beitrag kann ein Intrusion Detection System dazu leisten?
Unternehmen können ihre Netzwerke effektiv vor unerlaubten Zugriffen schützen, indem sie Firewalls, Verschlüsselungstechnologien und regelmäßige Sicherheitsupdates implementieren. Ein Intrusion Detection System kann dazu beitragen, verdächtige Aktivitäten im Netzwerk zu erkennen, Alarme auszulösen und potenzielle Sicherheitsvorfälle frühzeitig zu identifizieren, um schnelle Gegenmaßnahmen ergreifen zu können. Durch die Kombination von präventiven Maßnahmen und proaktiven Sicherheitslösungen wie einem Intrusion Detection System können Unternehmen ihre Netzwerke effektiv schützen und die Sicherheit ihrer Daten gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.